




Úrad vlády (ÚV) SR z bezpečnostných dôvodov dočasne pozastavil prevádzku viacerých webových stránok a elektronických služieb vrátane Centrálneho registra zmlúv (CRZ) a Centrálneho registra projektov (CRP). Dôvodom je upozornenie Národného centra kybernetickej bezpečnosti SK-CERT na závažné bezpečnostné zraniteľnosti v PHP, technológii používanej na tvorbu a prevádzku webových stránok. Informoval o tom v stredu večer na sociálnej sieti.
správy od nás budete mať ako prví.
Situácia si vyžaduje okamžitú nápravu
„Naši IT odborníci pracujú na odstránení bezpečnostných rizík a bezpečnom obnovení služieb,“ dodal ÚV SR. Aj Ministerstvo vnútra SR informovalo o dočasnom odstavení webového sídla rezortu z dôvodu preventívnych bezpečnostných opatrení súvisiacich s kritickými zraniteľnosťami technológie PHP.
Národný bezpečnostný úrad v stredu upozornil na bezpečnostné riziká programovacieho jazyka využívaného najmä pre webové stránky PHP. Situáciu označil za vážnu a vyzval prevádzkovateľov na vykonanie konkrétnych krokov. „Situácia je vážna a vyžaduje okamžitú prípravu,“ informoval.
„Toto nie je situácia typu „opravíme neskôr tento týždeň“. Buďte pripravení patchovať ešte dnes,“ upozornil na sociálnej sieti Národný bezpečnostný úrad.
Web odstavila aj železničná spoločnosť
Železničná spoločnosť Slovensko (ZSSK) preventívne z bezpečnostných dôvodov odstavila svoj web. Informovala o tom na sociálnej sieti s tým, že online predaj cestovných lístkov zostáva dostupný.
„V súvislosti s upozornením Národného centra kybernetickej bezpečnosti SK-CERT, ktoré pôsobí v rámci Národného bezpečnostného úradu (NBÚ), na kritické bezpečnostné zraniteľnosti technológie PHP sme preventívne dočasne odstavili webovú stránku www.zssk.sk,“ uviedol vlakový dopravca.
Bezpečnosť svojich systémov a ochranu údajov cestujúcich označil za prioritu. Online predaj cestovných lístkov zostáva dostupný na predaj.zssk.sk. „Prevádzku webu obnovíme po vykonaní potrebných bezpečnostných aktualizácií a ich technickom overení. O obnovení dostupnosti webu budeme informovať,“ spresnila spoločnosť.
Národný bezpečnostný úrad tiež upozornil na novú podvodnú kampaň
„Národné centrum kybernetickej bezpečnosti NBÚ upozorňuje na ďalšiu vlnu podvodných SMS správ, ktoré sa vydávajú za spoločnosť GLS,“ dvíha varovný prst.
„Útočníci rozosielajú SMS správy s informáciou o pozastavenom doručení zásielky a údajne chýbajúcom čísle domu. Príjemcu vyzývajú, aby aktualizoval údaje prostredníctvom priloženého odkazu,“ vysvetľuje NBÚ.
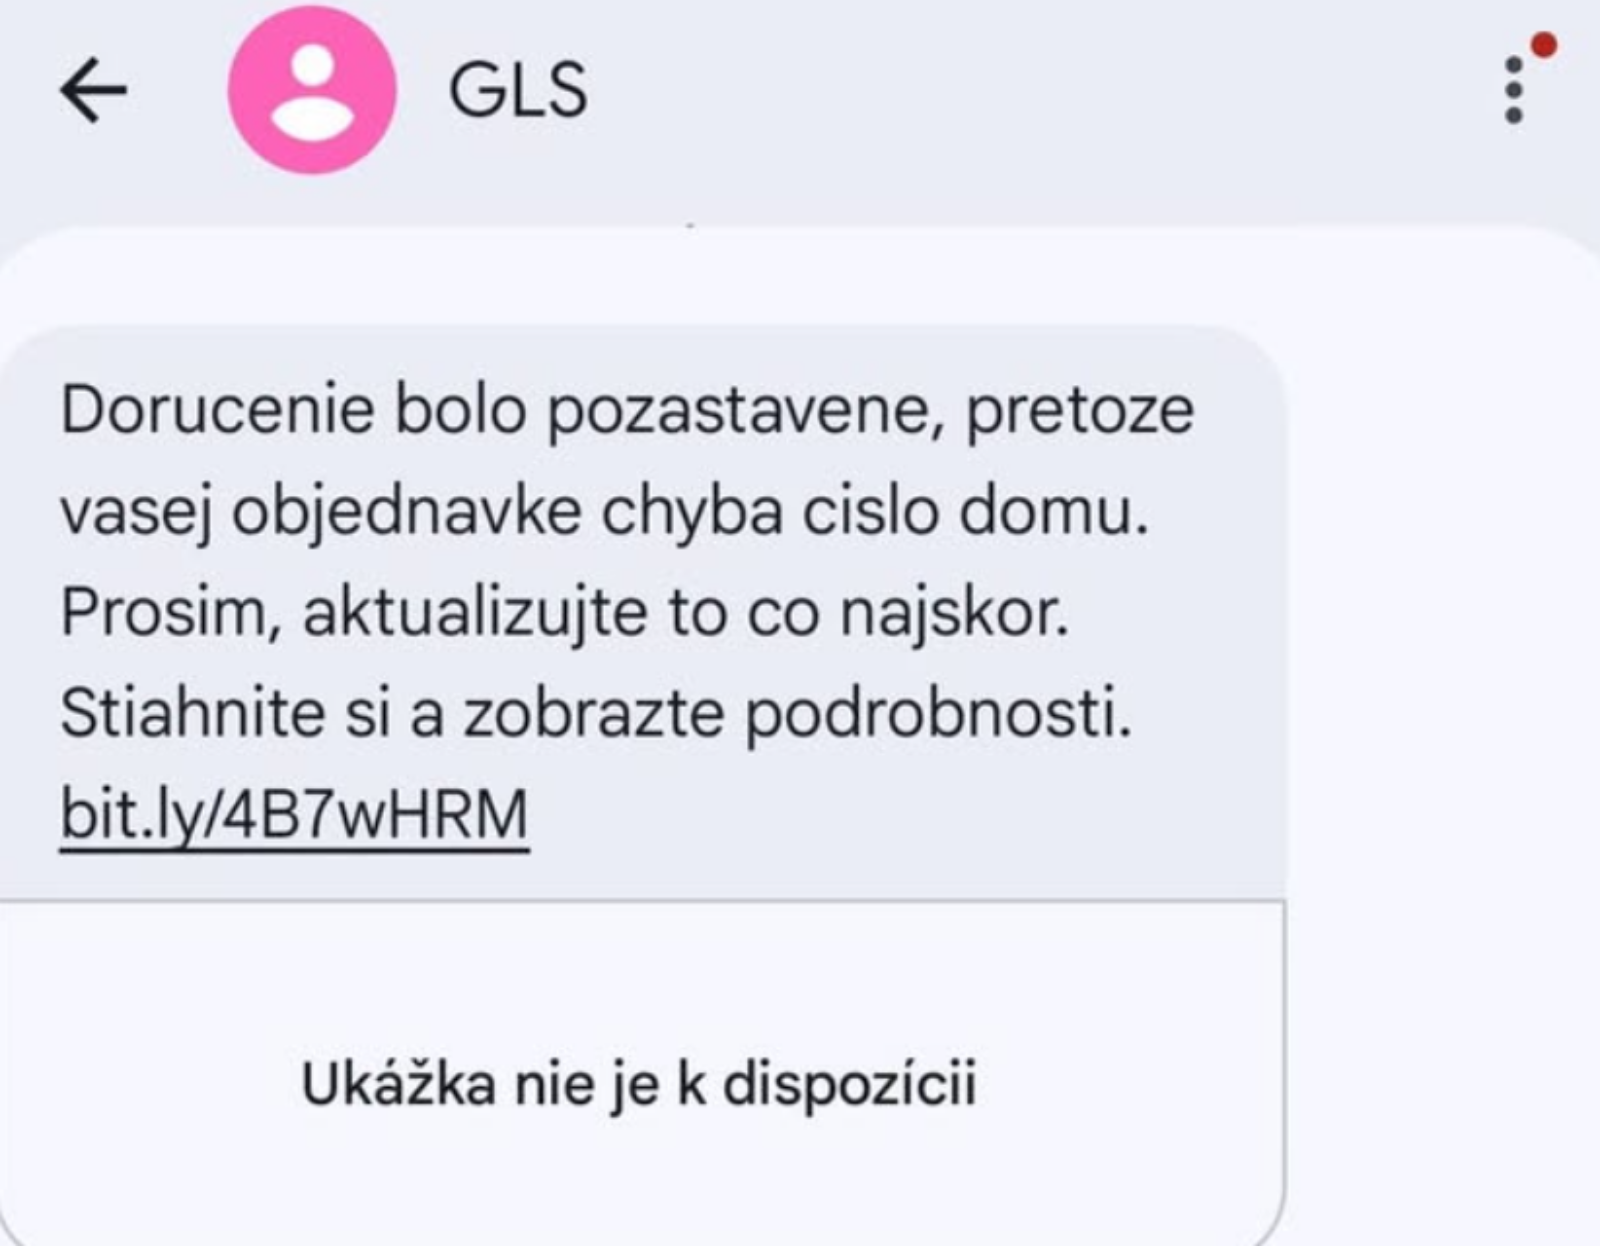
Dodáva, že ak na priložený odkaz kliknete, do vášho zariadenia sa stiahne škodlivá aplikácia, ktorá následne môže získať prístup k citlivým údajom vo vašom mobile, ktoré by sa ale nemali dostať do rúk nikoho iného. Upozorňuje, že ak podobnú správu dostanete, ignorujte ju. Na priložený odkaz za žiadnych okolností neklikajte a neotvárajte ho. Nesťahujte ani neinštalujte aplikácie, ktoré vám prídu prostredníctvom nevyžiadaných správ.
Čo robiť, ak ste na odkaz klikli?
„Overujte si stav zásielky výhradne cez oficiálnu webovú stránku alebo aplikáciu. Nikdy neudeľujte neznámym aplikáciám rozsiahle oprávnenia,“ upozorňuje Národný bezpečnostný úrad. Ak ste si už škodlivú aplikáciu nainštalovali, vaše zariadenie môže byť kompromitované. Avšak nestačí len zmeniť si v ňom heslá. Je nutná úplná reinštalácia zariadenia a obnova továrenských nastavení. Heslá je dôležité zmeniť z iného zariadenia, ktoré kompromitované nebolo.
Pod príspevkom NBÚ niekoľko Slovákov priznalo, že im podobná správa prišla tiež. Nebezpečná môže byť najmä v prípade, ak v daný deň skutočne očakávate doručenie zásielky od kuriérskej spoločnosti.

 Štěpán žije na 500-ročnom panstve v jednej z najkrajších oblastí sveta: Stará sa o záhradu aj o husi
Najnovšie články



Nahlásiť chybu v článku